Sécurité et gestion des accès
Décider qui peut accéder à quoi
Des comptes, mots de passe et droits attribués selon les besoins exacts de chaque poste, puis retirés le jour du départ.
Une sélection de réalisations illustrant cette prestation.
Photo : WFranz / Pixabay 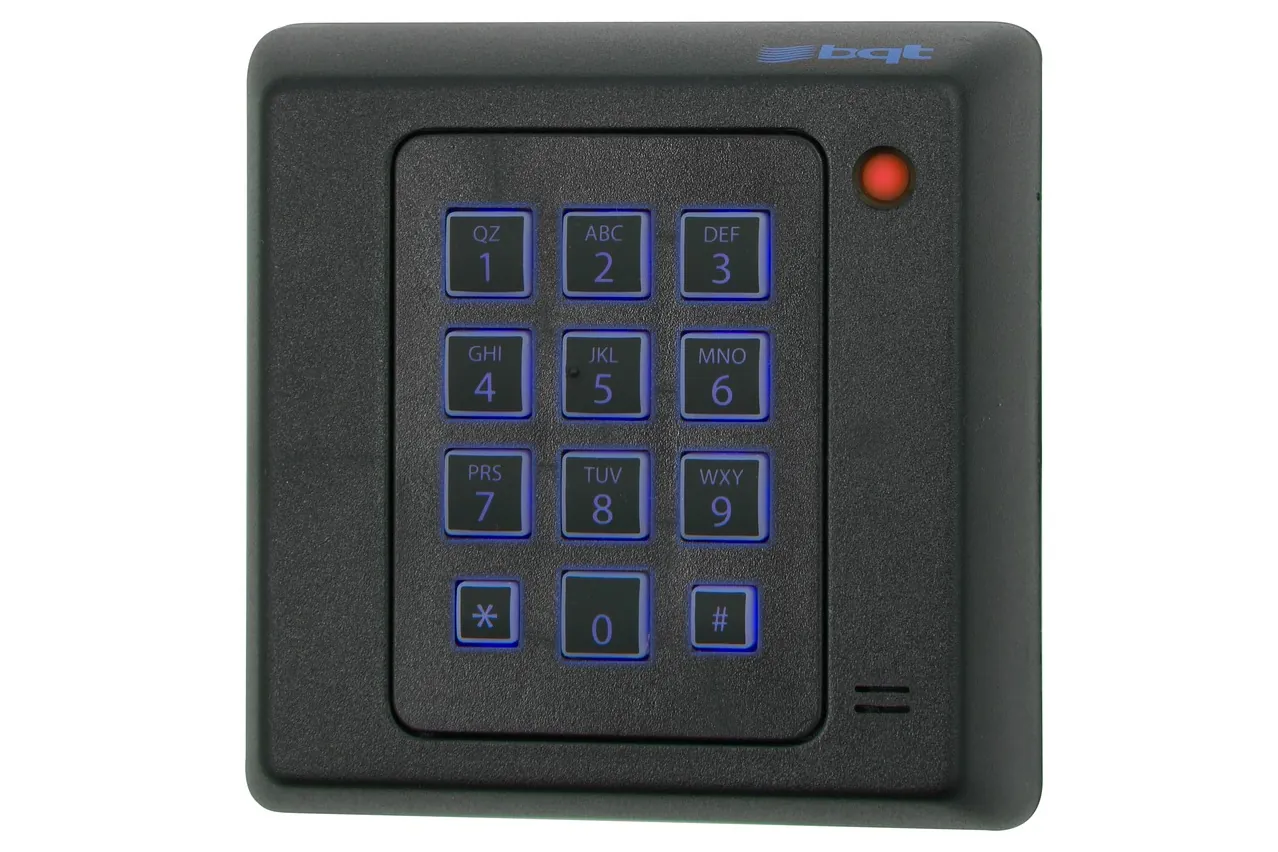
Photo : gcleaves / Pixabay
Transformez la prestation en résultat
Mettez « Sécurité et gestion des accès » au service d'un résultat pour votre entreprise. Nous pouvons relier le travail technique aux utilisateurs, aux opérations et aux décisions qu'il doit soutenir. Des comptes, mots de passe et droits attribués selon les besoins exacts de chaque poste, puis retirés le jour du départ.
Examinez les réalisations pertinentes
Consultez les réalisations liées sur cette page pour examiner notre démarche. Interrogez-nous sur les compromis et les conditions qui ont conduit à chaque résultat. Communication et collaboration améliorées — 8,000 heures économisées par les outils de communication de l'équipe
-
Communication et collaboration améliorées
Amélioré la communication et la collaboration de l'équipe avec Slack, Mattermost, 1Password et Jira, économisant 8 000 heures de travail.
-
Collaboration d'équipe automatisée
Automatisé la collaboration, la gestion des mots de passe, des tâches et du temps, et construit un système semi‑automatique de présentation des projets pour accroître la productivité de l'équipe.
-
Droits d'accès Stripe et achats intégrés
Conçu la couche de paiement et de droits d'accès — Stripe et achats intégrés Apple et Google — en contrôlant l'accès à l'annuaire, à la recherche et à l'export au moyen d'un modèle de 11 tables vérifié côté serveur.
-
Revendications de propriété et arbitrage
Conçu de bout en bout les revendications de propriété d'entreprise : un utilisateur revendique une entreprise, un administrateur statue, puis l'approbation réécrit le graphe d'autorisation déterminant qui peut modifier quoi.
-
Programme continu d'analyse de sécurité
Mis en place un programme continu de sécurité — analyse du code, DAST, contrôles des dépendances et des vulnérabilités, génération de SBOM, détection de secrets et actions épinglées par SHA — accompagné de 21 audits de sécurité écrits.
-
Règle de périmètre après une fuite de secrets
Écrit une règle de périmètre dans le dépôt après qu'une restructuration y a introduit l'inventaire, les autorisations de pare‑feu et les textes d'une autre entreprise, en conservant les éléments mis en quarantaine dans le champ de la détection des secrets.